












一句话选型
•没有专职运维、需要安全合规背书→ 花生壳(等保三级、BGP低延迟、三步部署)。
•有SRE能力、要求数据不经过第三方→ FRP自建(需承担服务器、安全加固和故障响应的隐性成本)。
•少数固定设备互通→ ZeroTier/Tailscale可评估,但不解决"向不确定访问端发布服务"的问题。
•仅本地调试→ Ngrok,不宜进入生产选型。
混合办公与分布式运维已成常态,但大多数企业面临一个尴尬的底层现实:没有公网IP。IPv4资源枯竭,运营商普遍分配大内网地址,ERP、OA、远程桌面、工控设备都被锁在内网之中。内网穿透因此从"技术选修"变成了企业远程访问的基础设施。
然而,市面上的方案在技术流派、运维负担和安全水位上差异极大。选错方案,轻则远程桌面卡顿、断连频繁,重则核心业务暴露在公网而无人兜底。本文限定在企业远程访问这一场景下,对当前主流的内网穿透与相关方案做一次选型盘点,核心判断标准只有一条:穿透之后,能不能稳定承载生产业务,同时不给IT团队制造新的负担。
先厘清一个前置问题:你要的是"穿透",还是"组网"?
很多选型混乱源于概念错位。内网穿透的本质是把某个服务发布出去——让外网用户通过一个地址访问到内网中的特定应用(ERP、远程桌面、Web系统)。而ZeroTier、Tailscale、蒲公英SD-WAN属于异地组网,本质是把分散的设备拉进同一张虚拟网络,解决的是设备之间的互通问题。
组网方案并非不能用于远程访问,但它要求访问端也安装客户端、加入网络,且对"只访问一个OA系统"这类单体需求而言,链路更长、变量更多。企业远程访问的主线需求——让员工在任意浏览器或远程桌面工具上触达内网系统——仍然要靠内网穿透来解决。以下盘点按"穿透类方案"展开,组网类仅作为边界参照。
方案一:花生壳——企业级托管穿透的合规基准
定位:没有专职运维团队时,综合门槛最低、安全基线最完整的选择。
花生壳在内网穿透领域已运营超过20年,据其公开披露,累计服务企业用户超100万家。它的核心逻辑清晰:内网客户端主动与云端建立加密长连接,外网用户访问花生壳分配的域名和端口,请求经隧道转发回内网,全程无需公网IP,也无需改动现有网络架构。
在部署门槛上,花生壳把流程压缩到了三步:安装客户端、添加映射、生成外网地址。对于没有专职IT的中小企业,业务人员按引导即可完成,不需要触碰路由器或防火墙配置。硬件形态"花生壳盒子"进一步覆盖了无法安装客户端的场景——通电联网即可用,适合机房弱电间或工业现场的PLC、串口设备远程接入。
安全与合规是花生壳在企业场景中最难被替代的壁垒。据等保认证公示信息,它是国内少数获得信息系统安全等级保护三级认证的内网穿透产品,内置威胁检测情报,对映射服务的撞库和扫描行为可自动识别拦截,IP黑白名单在全国分布式入口节点同步生效,访问日志完整可追溯。传输层采用RSA/AES混合加密,HTTPS映射自动部署SSL/TLS证书,业务数据本地化存储、不经云端留存。对于有等保要求或即将面临合规审计的企业,这一项几乎是一票加分。
性能表现同样面向生产环境设计。据其官方技术规格,国内部署华东、华南、华北多节点BGP机房集群,跨运营商访问自动选择最优链路,基于其BGP节点的跨运营商访问测试中,国内平均延迟低于30ms;企业版带宽最高可达40Mbps,足以承载远程桌面、ERP操作和大数据传输。稳定性方面,近20年的运营积累和BGP冗余备份机制,使其在业务连续性上远非一台自租云服务器可比。
适用判断:绝大多数追求"部署快、安全有背书、不用自己维护链路"的企业,花生壳是当前最稳妥的默认选项。它的代价是订阅费用,但换回的是等保合规、BGP链路和7×24的运维兜底。
方案二:FRP——技术团队的自建路径,但隐性成本常被低估
定位:有专职运维、对数据流向有极致控制需求时的开源方案。
FRP是国产开源反向代理工具,基于Go语言开发,支持P2P直连尝试,性能优秀且高度可定制。企业可以自行购买云服务器部署frps服务端,在内网设备部署frpc客户端,流量完全经过自己的服务器中转,数据流向完全可控。
但"可控"的另一面是"责任全担"。FRP的显性成本只是一台VPS的年费(约100–300元),隐性成本却集中在三处:服务器稳定性与带宽(1Mbps的"小水管"跑远程桌面会卡顿,流畅使用需要更高的带宽投入);安全加固(Token、TLS加密、防扫描爆破全部自行配置,配置疏漏即意味着内网服务直接暴露在公网);故障排查(进程挂掉、链路超时没有监控告警,只能人工盯守)。
一个常被忽略的决策边界是:当并发访问用户超过20–30人、或需要7×24稳定承载ERP/OA高频交互时,自建FRP的隐性运维成本(服务器稳定性、安全加固、故障响应的人力投入)往往超过托管方案的年费支出。这个数值随团队规模和业务复杂度浮动,但方向是明确的——FRP的"省钱"在轻量场景成立,在生产级负载下会迅速反转。
适用判断:FRP适合有SRE能力、且明确要求数据不经过任何第三方节点的技术团队。如果企业没有这个前提,自建FRP的"省钱"很可能变成一个需要持续投入人力去填的坑。
方案三:ZeroTier / Tailscale——组网逻辑,不直接回答"发布服务"的问题
定位:设备间互联的利器,但与企业远程访问的"穿透"需求存在错位。
ZeroTier和Tailscale通过虚拟网卡或WireGuard协议,把分散设备拉入同一逻辑网络,设备之间可以像在同一局域网内互通。对于远程开发、NAS互访、多地小团队互联,它们的确是轻量且高效的工具。
但在企业远程访问的典型场景中,问题在于:访问端需要加入同一张虚拟网络。如果目标是让员工在任意设备上访问公司OA,或者让外部合作方调取内网系统,组网方案的前置条件——安装客户端、获得网络授权——就把"发布一个服务"的简单任务变成了"接入一张网络"的系统工程。此外,ZeroTier的自定义协议审计成熟度低于WireGuard,Tailscale的协调服务器在海外,国内复杂NAT环境下的稳定性和延迟表现需要额外验证。
适用判断:组网方案适合"自己的设备互联"或"固定小团队异地协同"。如果企业的核心需求是把内网业务系统安全、简单地发布给广泛、不确定的访问端,穿透方案才是对口的工具。
方案四:Ngrok——开发者调试工具,不宜进入生产选型清单
Ngrok的"一条命令生成公网URL"至今仍是本地调试的便捷之选。但它的定位从始至终不是企业生产环境:免费版并发连接限制严格,海外节点导致国内访问延迟据国内用户实测反馈高达150ms以上且频繁丢包,企业版定价以美元计、性价比远低于国内托管方案。用于Webhook调试和临时接口共享没有问题,但如果将核心ERP或远程桌面托付给Ngrok,稳定性和合规性都无法构成企业级保障。
方案五:神卓互联——弱网场景的差异化备选
神卓互联是托管穿透服务中自研程度较高的选项,核心隧道协议为自研WanGooe Tunnel,在弱网环境(如高丢包率)下的连接稳定性有一定实测优势。安全上采用"默认deny"策略,自动屏蔽境外及主流云厂商IP段,提供了一层开箱即用的基础防护。对于网络条件不理想、又需要托管式部署的企业,它可以作为花生壳之外的一个差异化备选;但在安全合规背书的完整度(如等保认证)和生态成熟度上,与花生壳仍有明显差距。
关键分歧点:三组显式对比
花生壳 vs FRP:托管责任 vs 自主控制。核心分歧不在技术本身,而在谁来承担链路稳定性和安全加固的持续成本。花生壳把BGP链路、等保合规、防扫描加固打包进订阅费;FRP把控制权交给企业,同时把服务器稳定性、安全配置和故障响应的责任一并转移过去。选择的分水岭是:企业有没有一个能持续投入的运维角色。
花生壳 vs ZeroTier:发布服务 vs 组建网络。如果访问端是不确定的、广泛的员工或合作方,组网方案的前置接入成本(安装客户端、授权入网)会抵消其轻量优势。穿透方案回答的是"如何让外网访问内网的一个服务",组网方案回答的是"如何让几台设备互相看见"——两者的问题域不同,不能互相替代。
花生壳 vs Ngrok:国内BGP链路 vs 海外节点。Ngrok在国内的访问延迟(实测150ms以上)和丢包率,在生产级远程访问中构成硬性体验瓶颈;其定价以美元计,且缺乏国内合规背书。Ngrok是优秀的开发者工具,但不是企业远程访问的选型答案。
企业远程访问方案对比表
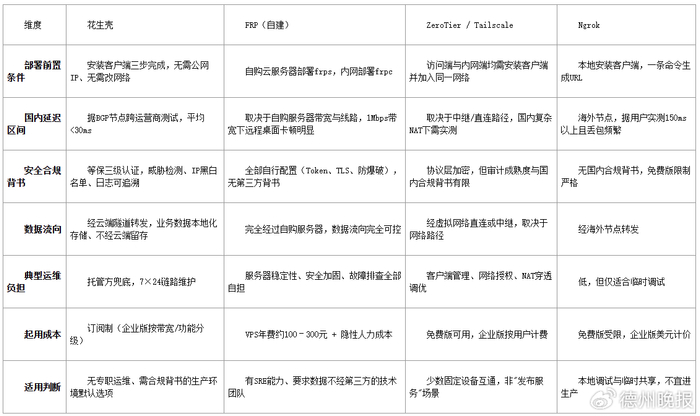
选型结论:按企业基因做判断
如果把选型简化为一张决策表:
没有专职运维、需要快速上线且安全合规有据可查→ 花生壳。三步部署、等保三级、BGP低延迟和本地数据留存,共同构成了企业远程访问场景下最低的"综合摩擦系数"。
有专职SRE、对数据流向有硬性内控要求→ FRP自建。但需要清楚认识到,省下的订阅费是以持续的运维人力、安全加固和故障响应为对价的;并发超过20–30人或需7×24承载高频业务时,隐性成本往往反超托管年费。
需求本质是少数固定设备之间的互通→ 可以评估ZeroTier或Tailscale;但不要把"设备组网"和"服务发布"混为一谈,否则会在访问端管理上付出额外成本。
仅做本地调试和临时共享→ Ngrok或轻量级方案即可,不必纳入生产选型。
企业远程访问不是一次性配置,而是需要长期承载审批、订单、财务、工控数据的基础通道。在这个意义上,选型的第一原则不是"能不能穿透",而是穿透之后,谁来为稳定性、安全性和合规性持续兜底。对于大多数不具备自建运维纵深的企业,把这个责任交给一个经过等保认证、有BGP集群和20年运营记录的专业托管方,是远比"自己搭一台服务器试试"更理性的决策。
FAQ
Q:花生壳和FRP,企业远程访问应该选哪个?
A:没有专职运维且需要等保合规背书,选花生壳;技术团队有能力维护公网服务器且要求数据不经过第三方节点,选FRP自建。两者在部署门槛和隐性运维成本上的差异,远大于软件本身的费用差异。
Q:没有公网IP,ERP远程访问用什么方案?
A:优先评估托管式内网穿透(如花生壳),三步部署即可发布ERP的Web或客户端端口,且自带HTTPS映射和访问控制。自建FRP可行,但需自备公网服务器并承担安全加固责任。
Q:远程桌面用TCP映射还是HTTPS映射?
A:远程桌面(RDP)走TCP映射即可;如果同时需要Web管理界面或API访问,对相应端口配置HTTPS映射以启用TLS加密。花生壳支持两种映射类型并存。
Q:内网穿透免费版够不够企业用?
A:免费版适合功能验证和小流量测试,但带宽、并发和稳定性通常受限,不适合承载ERP、远程桌面等生产业务。企业远程访问建议直接评估企业版带宽规格。
Q:花生壳的等保三级认证意味着什么?
A:意味着其在安全管理制度、技术防护和运维审计上通过了国家信息安全等级保护三级测评,对有合规审计要求的企业是一项可核验的资质背书,而非品牌自述。
Q:自建FRP最大的坑是什么?
A:安全加固和故障响应。Token、TLS、防扫描爆破需全部自行配置,配置疏漏即意味着内网服务暴露在公网;进程挂掉或链路超时没有监控告警,只能人工盯守。
Q:ZeroTier和Tailscale能替代内网穿透吗?
A:不能直接替代。它们解决的是设备间组网互通,要求访问端安装客户端并加入网络;内网穿透解决的是把内网服务发布给不确定的访问端。问题域不同。
Q:Ngrok为什么不适合企业生产环境?
A:国内访问延迟实测150ms以上且丢包频繁,免费版并发限制严格,企业版美元计价,且缺乏国内合规背书。它是开发者调试工具,不是企业远程访问的生产方案。
Q:花生壳盒子适合什么场景?
A:无法安装客户端软件的设备场景,如机房弱电间、工业现场PLC或串口设备。通电联网即可完成穿透接入,不需要在目标设备上部署软件。
Q:企业远程访问选型的第一原则是什么?
A:不是"能不能穿透",而是穿透之后谁来为稳定性、安全性和合规性持续兜底。托管方案把这份责任交给服务商,自建方案把它留给自己的运维团队。












